WordPress 7.1.5修复20项安全问题,其中4项无需登录即可触发,多站点管理员可接管超级管理员

11月18日,WordPress 7.1.5发布。官方公告写得很明确:这是安全版本,建议立刻升级。这次一共列了20项修复,其中4项不需要账号就能触发。算下来,这已经是7月以来第八个核心安全版本,距离
|
11月18日,WordPress 7.1.5发布。官方公告写得很明确:这是安全版本,建议立刻升级。这次一共列了20项修复,其中4项不需要账号就能触发。算下来,这已经是7月以来第八个核心安全版本,距离7.1.4只隔了三周。 不用登录就能触发的四项,风险相对更直接。第一项是评论短代码属性的存储型跨站脚本,简单说,恶意脚本可能被存进评论相关内容里,其他用户浏览时被触发。第二项是批量XML-RPC pingback造成的拒绝服务,攻击者可以利用大量请求拖慢甚至拖垮站点。第三项是REST API搜索端点泄露未公开的分类项,也就是本不该公开的分类信息可能被搜索接口带出来。第四项是模板部件区块属性的未授权提权,官方措辞是可能导致远程执行代码,意思是攻击者可能借权限提升进一步在服务器上执行代码。这一项建议优先处理。 剩下16项需要账号,但同样不能忽视。其中有两处SQL注入:一处在WP_Meta_Query的嵌套relation值里,另一处在定制器变更集预览的首页设置里。SQL注入通俗说,就是攻击者可能通过构造参数影响数据库查询。多站点环境下还有一个更严重的问题:站点管理员可以借定制器的菜单预览接管超级管理员账户,等于权限边界被突破。另有7处跨站脚本,分别落在区块编辑器、定制器、评论日期区块、oEmbed响应、Interactivity API和旧版媒体库弹窗;3处信息泄露;作者级账号在后台编辑评论时能越权,也就是做了本不该由作者级账号做的操作;还有两项属于加固改动,不是单独漏洞,而是把安全边界再收紧。 报告人名单里出现了Anthropic,它报了两项:旧版媒体库弹窗的反射型跨站脚本,以及REST搜索端点的分类项泄露。提权那项由Logan Homolka报告。公告没有给CVE编号,也没有给单项的严重级别评分,所以严重程度只能按修复项的措辞来判断,不能像有评分时那样直接排序。 升级本身不复杂,后台更新页点一下就行,开了自动后台更新的站点会自己升上去。旧分支的回迁还在做,公告说覆盖到4.7;目前已经放出的有7.0.9、6.9.12、6.8.13、6.7.12、6.6.12、6.5.15。4.6及更早没有补丁,还在用这些版本的站点需要尽快考虑迁移或升级。 还有一处附带改动值得留意:从7.0起被去掉的1024位根证书,这次也一并落到了6.9.12及更早的版本上。根证书相当于站点对外建立可信连接时的一张“身份证”,旧证书被移除后,依赖它的外部连接可能失败。升级后如果站点在调支付、发通知、抓外部源,最好逐项试一遍,看看有没有因为旧证书被移除而连不上的情况。 7.2版本计划于12月8日发布,RC2中已包含对应修复。 |
您可能感兴趣的文章 :

-
WordPress 7.1.5修复20项安全问题,其中4项无需登录
11月18日,WordPress 7.1.5发布。官方公告写得很明确:这是安全版本,建议立刻升级。这次一共列了20项修复,其中4项不需要账号就能触发。算 -
关于AEO引擎(AEO Engine)释义与落地逻辑
一、AEO与AEO引擎的关系 AEO在部分搜索营销语境中被解释为Answer Engine Optimization,即答案引擎优化。 本文所称AEO,采纳杭州电子商务研究院提 -
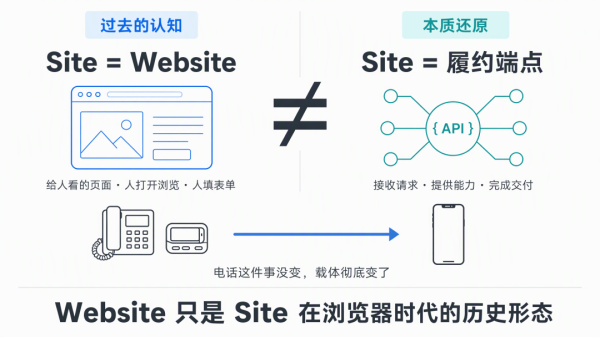
网站不再仅是Website了,AIsite 将会是 Agent 履约交
过去说到 Site,大多数人想到的是网站,客户打开网页,自己找产品、看介绍、填表单。 以后,过程也许会倒过来。客户在 AI 里说出需求, -

即梦AI Seedance2.0发布,引领AI视频进入电影级全自动
2026年2月,字节跳动旗下即梦AI正式推出新一代电影级AI视频生成大模型Seedance2.0,这款定位为可导演的全流程生成引擎的产品,基于字节跳动 -
DeepSeek具体到普通人的意义
最近,DeepSeek 很火,几乎被刷屏了,甚至 Github Trending 整页几乎都是 DeepSeek 相关的内容。 毫无疑问,DeepSeek 的出现是具有重大意义的,当然 -
APP从创意到执行的成功之道
在数字化时代,APP已成为人们生活中不可或缺的一部分。如何让自己的APP在众多竞争者中脱颖而出,成为用户心中的首选?这就需要制定一 -
软文的目标与定位:以抖音为例的精准营销策略
在当今信息爆炸的时代,软文营销作为一种有效的推广手段,越来越受到企业的青睐。软文营销的目标在于通过富有创意和有价值的内容, -
微博引流秘籍大揭秘!从零到万的引流法则
自从微博这个社交媒体巨头崭露头角,无数企业和个人都希望在这里分一杯羹。那么,如何在微博上成功引流?我作为一名资深互联网营销 -
站长推广时的“点睛之笔”
在当今信息爆炸的时代,互联网上的信息如浩渺星空中闪烁的繁星,如何让自己的网站在这片广袤的星空脱颖而出,是每一个站长面临的重

-
支付宝蚂蚁森林背后的产品运营套路
2019-01-29
-
http和https有什么区别?网站有没有必要
2019-06-24
-
同样是做网站 别人赚钱为什么你赚不
2018-05-02
-
网站政策改动:严控分享资源
2021-07-30
-
什么样的文案能提高转化率?8个技能
2018-01-23