项目概述:从HTTP到HTTPS的安全升级
最近在部署一个内部API网关时,遇到了一个典型的需求:外部服务调用我们的接口,部分场景要求高安全性,不仅需要加密传输,还要验证调用方的身份。这让我重新梳理了一遍SSL/TLS证书的配置,特别是单向认证和双向认证的区别与实现。很多朋友在初次接触 https 时,往往止步于“让浏览器不显示不安全提示”,但对于后端服务间的通信,尤其是金融、物联网或内部微服务调用,双向认证才是构建可信通信链的关键。这次,我就以最常用的Nginx为例,把手动生成证书、配置单向/双向认证,以及其中容易踩坑的细节完整走一遍。
你会发现,所谓的“认证”,核心就是一套基于公钥密码学的“信任”验证机制。单向认证是服务器向客户端证明“我是我”,而双向认证则是客户端和服务器互相证明“你是你”。理解了这个本质,无论是用OpenSSL命令行生成证书,还是配置Nginx的 ssl_ 系列指令,都会清晰很多。本文不会停留在“复制粘贴配置就能用”的层面,我会带你理解每一个参数背后的意义,以及在不同生产环境(如云服务器、容器化部署)下的适配要点。
2. SSL/TLS与证书基础:信任链是如何建立的
在动手配置之前,我们得先搞清楚几个核心概念,否则配置文件的每一行都会是黑盒操作。
2.1 核心角色:CA、证书、公钥与私钥
你可以把数字证书想象成一张由权威机构(CA)颁发的“网络身份证”。这张身份证上至少包含以下信息:持有者(服务器或客户端)的名称、持有者的公钥、颁发者(CA)的名称、有效期以及CA的 数字签名 。
- 私钥 (Private Key) :一个绝对保密的、由证书持有者自己生成的巨大随机数。它是你身份的终极凭证,用于解密用你公钥加密的信息,或对发出的信息进行签名。 私钥一旦泄露,相当于身份证原件和印章都丢了,必须立即吊销证书。
- 公钥 (Public Key) :从私钥派生而来,可以公开分发。任何人用你的公钥加密的信息,只有你用对应的私钥才能解密。
- 证书签名请求 (CSR) :一个包含你的公钥和身份信息(如域名、公司名)的文件。你将CSR提交给CA,CA核实你的身份后,会用它的私钥对你的CSR进行签名,生成最终的证书。
- 根证书与中间证书 :CA本身也有证书。为了安全,CA通常采用层级结构。最顶层的叫根CA,它的证书是自签名的,并预先安装在操作系统或浏览器的信任存储中。根CA一般不直接签发终端证书,而是签发中间CA证书,再由中间CA签发终端证书。这样形成一条“信任链”。
当客户端(如浏览器)访问你的 https 站点时,它会收到你的服务器证书。客户端会做两件事:1. 用证书里CA的公钥(来自客户端信任的根证书/中间证书链)去验证证书上CA签名的真实性。2. 检查证书中的域名是否与实际访问的域名一致、是否在有效期内。全部通过,才认为服务器可信。
2.2 单向认证 vs. 双向认证:谁验证谁?
这是本文的重点,两者的流程差异决定了配置的复杂度。
-
单向认证 (One-way SSL/TLS Authentication) : 这是最常见的 https 网站模式。只有客户端验证服务器身份。
- 客户端发起 ClientHello 。
- 服务器返回自己的证书(可能包含证书链)。
- 客户端验证服务器证书 (签名、有效期、域名等)。
- 验证通过后,客户端生成一个“预主密钥”,用服务器证书中的公钥加密后发送给服务器。
- 服务器用自己的私钥解密得到“预主密钥”。
- 双方利用“预主密钥”生成相同的会话密钥,用于后续通信的对称加密。 核心 :客户端需要预先信任颁发服务器证书的CA。服务器不关心客户端是谁。
-
双向认证 (Two-way SSL/TLS Authentication / Mutual Authentication) : 在API网关、银行网银客户端、物联网设备接入等场景常见。客户端和服务器互相验证身份。
- 前3步与单向认证相同,客户端先验证服务器证书。
- 在服务器发送完自己的证书后,它会向客户端发送一个 Certificate Request 消息,要求客户端也提供证书。
- 客户端发送自己的证书 给服务器。
- 服务器验证客户端证书 (同样检查签名、有效期,并核对证书是否在自己信任的列表内)。
- 后续密钥交换步骤与单向认证类似,但建立在双向信任的基础上。 核心 :服务器也需要配置一个它信任的CA列表(或具体的客户端证书列表),用于验证来访的客户端。
简单说,单向认证是“客户查服务器的身份证”,双向认证是“客户和服务器互相查身份证”。
3. 实战准备:使用OpenSSL生成证书链
在生产环境,服务器证书通常从受信的商业CA(如DigiCert, Let‘s Encrypt)或企业内私有CA获取。但为了学习和测试,我们可以自己扮演CA,用OpenSSL生成全套证书。这能让你透彻理解整个链条。
注意:自签名CA颁发的证书在互联网上不会被公共浏览器默认信任,仅用于内部测试或开发环境。
3.1 创建私有根CA
首先,我们创建一个自己的根CA。
|
1 2 3 4 5 6 7 8 9 10 11 12 |
# 1. 创建用于存放CA文件的目录结构 mkdir -p myCA/private myCA/certs myCA/newcerts cd myCA touch index.txt echo 1000 > serial
# 2. 生成根CA的私钥(建议使用强密码保护,这里为演示使用-nodes去除密码) openssl genrsa -out private/ca.key 2048
# 3. 生成根CA的自签名证书 openssl req -new -x509 -days 3650 -key private/ca.key -out certs/ca.crt \ -subj "/C=CN/ST=Beijing/L=Beijing/O=MyTestOrg/CN=MyTestRootCA" |
参数解释 :
- genrsa -out ca.key 2048 : 生成一个2048位的RSA私钥。
- req -new -x509 : -new 生成新的证书请求, -x509 表示直接输出一个自签名的证书(而不是CSR),这正是根CA需要的。
- -days 3650 : 证书有效期10年。
- -subj : 指定证书主题信息,避免了交互式输入。
- C : 国家
- ST : 州/省
- L : 城市
- O : 组织
- CN : 通用名称,对于根CA,通常是一个描述性名称;对于服务器证书,必须是域名。
现在, certs/ca.crt 就是我们的根证书,需要将其导入到需要信任该CA的客户端或服务器系统中。
3.2 签发服务器证书
现在用我们自己的CA为服务器 api.mytest.com 签发证书。
|
1 2 3 4 5 6 7 |
# 1. 生成服务器私钥 openssl genrsa -out server.key 2048 # 2. 生成证书签名请求(CSR) openssl req -new -key server.key -out server.csr \ -subj "/C=CN/ST=Beijing/L=Beijing/O=MyTestOrg/CN=api.mytest.com" # 3. 使用根CA为CSR签名,生成服务器证书 openssl ca -in server.csr -out server.crt -cert certs/ca.crt -keyfile private/ca.key -days 365 |
执行第3步时,OpenSSL会交互式地让你确认签发,两次输入 y 即可。生成的 server.crt 和 server.key 就是用于Nginx配置的服务器证书和私钥。
3.3 签发客户端证书(为双向认证准备)
流程与签发服务器证书几乎一样,只是主题信息不同。
|
1 2 3 4 5 6 7 8 9 |
# 1. 生成客户端私钥 openssl genrsa -out client.key 2048
# 2. 生成客户端CSR openssl req -new -key client.key -out client.csr \ -subj "/C=CN/ST=Beijing/L=Beijing/O=MyTestOrg/CN=MyTestClient"
# 3. 使用根CA签发客户端证书 openssl ca -in client.csr -out client.crt -cert certs/ca.crt -keyfile private/ca.key -days 365 |
此外,客户端证书通常需要转换为PKCS#12格式( .p12 或 .pfx ),以便导入到浏览器或Java等应用的密钥库中。
|
1 2 |
# 将客户端证书和私钥打包为p12格式,需要设置导入密码 openssl pkcs12 -export -in client.crt -inkey client.key -out client.p12 -name "MyClientCert" |
4. Nginx配置详解:从单向到双向
假设我们已经有了证书文件: server.crt , server.key , ca.crt (根证书), client.crt (客户端证书)。
4.1 基础单向认证配置
这是配置 https 站点的起点。
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 |
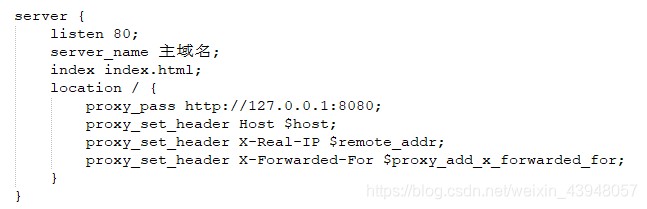
server { listen 443 ssl; # 监听443端口并启用SSL server_name api.mytest.com; # 1. 指定服务器证书和私钥(必需) ssl_certificate /path/to/your/server.crt; ssl_certificate_key /path/to/your/server.key; # 2. 优化SSL协议和密码套件(强烈建议) ssl_protocols TLSv1.2 TLSv1.3; # 禁用不安全的SSLv2, SSLv3, TLSv1.0, TLSv1.1 ssl_ciphers ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!aNULL:!MD5:!ADH:!RC4; ssl_prefer_server_ciphers on; # 3. 启用SSL会话缓存,提升性能 ssl_session_cache shared:SSL:10m; ssl_session_timeout 10m; # 你的应用配置 location / { proxy_pass http://backend_server; proxy_set_header Host $host; proxy_set_header X-Real-IP $remote_addr; } } # 将HTTP请求重定向到HTTPS(标准做法) server { listen 80; server_name api.mytest.com; return 301 https://$server_name$request_uri; } |
关键点解析 :
- ssl_protocols :只启用安全的TLS版本。TLS 1.3在安全性和性能上优势明显。
- ssl_ciphers :定义了加密套件的优先级。上述配置是一个较安全的示例,优先支持前向保密(PFS)的套件,并禁用了一些已知不安全的算法(如RC4, MD5)。
- ssl_session_cache :TLS握手是CPU密集型操作。开启会话缓存后,同一客户端的后续连接可以复用之前的握手结果,大幅降低延迟。
4.2 升级为双向认证配置
在单向认证的基础上,增加验证客户端证书的配置。
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 |
server { listen 443 ssl; server_name api.mytest.com;
ssl_certificate /path/to/your/server.crt; ssl_certificate_key /path/to/your/server.key;
# 1. 指定用于验证客户端证书的CA证书(必需) ssl_client_certificate /path/to/your/ca.crt;
# 2. 设置客户端证书验证模式(必需) ssl_verify_client on; # 或 `optional` | `optional_no_ca` # `on`: 必须提供且验证通过的有效客户端证书。 # `optional`: 客户端可以提供证书,如果提供则验证。 # `optional_no_ca`: 客户端可以提供证书,即使无法用`ssl_client_certificate`验证也接受。
# 3. 设置验证深度(可选) ssl_verify_depth 2; # 验证链深度,如果客户端证书由中间CA签发,需要适当调大。
# 优化配置(同单向认证) ssl_protocols TLSv1.2 TLSv1.3; ssl_ciphers ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!aNULL:!MD5:!ADH:!RC4; ssl_prefer_server_ciphers on; ssl_session_cache shared:SSL:10m; ssl_session_timeout 10m;
location / { # 4. 将客户端证书信息传递给后端应用(非常有用!) proxy_set_header X-SSL-Client-Cert $ssl_client_cert; proxy_set_header X-SSL-Client-Verify $ssl_client_verify; proxy_set_header X-SSL-Client-S-DN $ssl_client_s_dn; # 证书主题 proxy_set_header X-SSL-Client-I-DN $ssl_client_i_dn; # 颁发者
proxy_pass http://backend_server; proxy_set_header Host $host; proxy_set_header X-Real-IP $remote_addr; } } |
核心配置解读 :
- ssl_client_certificate :这里放置的是 签发客户端证书的CA的证书 (即我们的 ca.crt )。Nginx用它来验证客户端证书的签名是否可信。可以包含多个CA的证书,用于验证来自不同CA的客户端。
- ssl_verify_client on; :这是开启双向认证的开关。设为 on 后,没有有效客户端证书的连接会被Nginx拒绝,并返回 400 Bad Request 错误。
- proxy_set_header X-SSL-Client-* :这是双向认证的精髓之一。验证通过后,Nginx可以将客户端证书的详细信息(PEM格式的证书内容、验证结果、主题信息等)通过HTTP头传递给后端的Java/Python/Go等应用。后端应用可以基于这些信息做更细粒度的权限控制,例如根据证书主题中的 CN 字段识别具体用户或设备。
5. 测试与验证:确保配置生效
配置完成后,重启Nginx ( nginx -s reload ),必须进行验证。
5.1 测试单向认证
使用 curl 命令测试基础 https 是否工作。
|
1 2 3 4 5 |
# 测试单向认证(不验证服务器证书,仅用于测试) curl -k https://api.mytest.com/
# 携带根证书,严格验证服务器证书(模拟浏览器行为) curl --cacert /path/to/myCA/certs/ca.crt https://api.mytest.com/ |
第一条命令的 -k 参数会忽略证书验证,能快速确认服务是否监听。第二条命令使用我们自签的CA证书去验证服务器证书,如果成功,说明单向认证的信任链是完整的。
5.2 测试双向认证
测试双向认证需要客户端提供证书和私钥。
|
1 2 3 4 5 6 7 8 |
# 使用客户端证书和私钥进行访问 curl --cert ./client.crt --key ./client.key \ --cacert /path/to/myCA/certs/ca.crt \ https://api.mytest.com/
# 如果不提供客户端证书,应该被拒绝 curl --cacert /path/to/myCA/certs/ca.crt https://api.mytest.com/ # 预期返回 400 Bad Request: The SSL certificate error |
第一条命令成功,第二条命令失败,就证明双向认证配置正确生效了。
5.3 浏览器测试双向认证
对于Web应用,你可能需要在浏览器中测试。
- 将生成的 client.p12 文件导入到你的浏览器或操作系统的证书存储中。
- 访问 https://api.mytest.com 。
- 浏览器会弹出一个对话框,让你选择一个客户端证书进行认证。选择你导入的 MyTestClient 证书。
- 如果证书有效且被Nginx信任,你就能正常访问网站;否则会被拒绝。
6. 生产环境进阶考量与排坑指南
把测试环境的配置搬到生产环境,会遇到一系列新问题。
6.1 证书管理:自动化与续期
- 商业证书 :使用Let‘s Encrypt等免费CA或付费商业CA。推荐使用 certbot 工具自动化获取和续期。Nginx配置中指向 certbot 生成的动态链接(如 /etc/letsencrypt/live/yourdomain/fullchain.pem )即可。
- 私有CA :对于内部集群,可以搭建私有CA(如使用 Easy-RSA , CFSSL 或 Vault )。关键是要安全地管理根CA私钥(离线保存),并建立规范的证书签发、吊销(CRL/OCSP)流程。
- 证书格式 :注意Nginx需要PEM格式( .crt , .pem )的证书和私钥。如果从其他平台得到的是PFX或DER格式,需要用OpenSSL转换。
6.2 Nginx配置优化与安全加固
- HSTS (HTTP Strict Transport Security) :强制浏览器只使用HTTPS访问你的网站,防止降级攻击。在Nginx配置中添加: add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always; 。
- 证书链完整 :确保 ssl_certificate 指向的文件包含了服务器证书和 完整的中间证书链 。缺少中间证书会导致某些客户端(如Android旧版本、Java应用)无法建立信任。可以使用 cat server.crt intermediate.crt > chained.crt 来拼接。
- 私钥保护 :确保私钥文件( .key )权限为 600 ,且所属用户为Nginx进程用户(如 nginx 或 www-data )。
6.3 双向认证的常见陷阱
-
ssl_client_certificate 配置错误 :
- 问题 :这里应该放的是 CA证书 ,用于验证客户端证书的签名。很多人误将客户端证书放在这里。
- 现象 :客户端连接时,Nginx报错 “client certificate verify failed” 或 “unable to get local issuer certificate” 。
- 排查 :使用命令 openssl verify -CAfile /path/to/ca.crt client.crt 来验证你的客户端证书是否能被指定的CA证书正确验证。
-
客户端证书格式问题 :
- 问题 :客户端提供的证书格式不对,或者证书链不完整。
- 现象 :浏览器或客户端工具提示证书无效。
- 解决 :确保客户端拥有完整的证书链(客户端证书+中间CA证书)。对于PEM格式,通常是多个 -----BEGIN CERTIFICATE----- 块拼接在一个文件里。
-
性能影响 :
- 双向认证的TLS握手比单向认证更耗时,因为多了一次证书传输和验证。对于高并发场景,要特别注意 ssl_session_cache 的调优,并考虑是否所有接口都需要双向认证。可以通过Nginx的 location 块进行精细控制,只为特定路径开启 ssl_verify_client on; 。
-
后端应用获取证书信息 :
- 如前所述,通过 $ssl_client_* 变量将证书信息传递给后端是标准做法。但要注意,证书信息(特别是 $ssl_client_cert )可能包含换行符,直接放在HTTP头里有时会出问题。一种常见的做法是后端从特定的头(如 X-SSL-Client-Cert )中读取PEM证书内容,然后进行解析和验证。
6.4 在云环境和容器中的配置
- 云负载均衡器后置 :如果你的Nginx前面有阿里云SLB、AWS ALB等云负载均衡器,SSL/TLS终止通常在负载均衡器上完成。此时,到Nginx的流量可能是HTTP的。双向认证需要在负载均衡器层面配置,并将验证结果(如客户端证书的CN)通过自定义HTTP头(如 X-Client-Cert-CN )传递给后端的Nginx或应用。
- Docker/Kubernetes部署 :将证书和私钥作为 Secret 或 ConfigMap 挂载到容器内。注意文件权限和路径。在K8s的Ingress Controller(如Nginx Ingress)中配置双向认证,通常通过注解(annotations)来实现,例如 nginx.ingress.kubernetes.io/auth-tls-verify-client: "on" 和 nginx.ingress.kubernetes.io/auth-tls-secret 来指定CA证书。
配置SSL证书,尤其是双向认证,是一个对细节要求极高的工作。从理解原理、生成证书、编写配置到测试排错,每一步都需要仔细。我个人的经验是,遇到问题时,先使用 openssl s_client -connect host:port -cert ... -key ... 命令进行底层连接测试,它能提供最详细的握手和证书信息,比直接调试Nginx或应用更高效。把证书信任链理清楚,把Nginx的错误日志级别调到 info 或 debug ,大部分问题都能迎刃而解。