windows无法预览pdf提示"你尝试预览的文件可能对你的计算机有害"的解决办法

你有没有遇到过这种情况:明明是一个正常的PDF文件,双击打开没问题,但在文件资源管理器的预览窗格里死活显示不出来,只弹出一行字你尝试预览的文件可能对你的计算机有害。其实这是
|
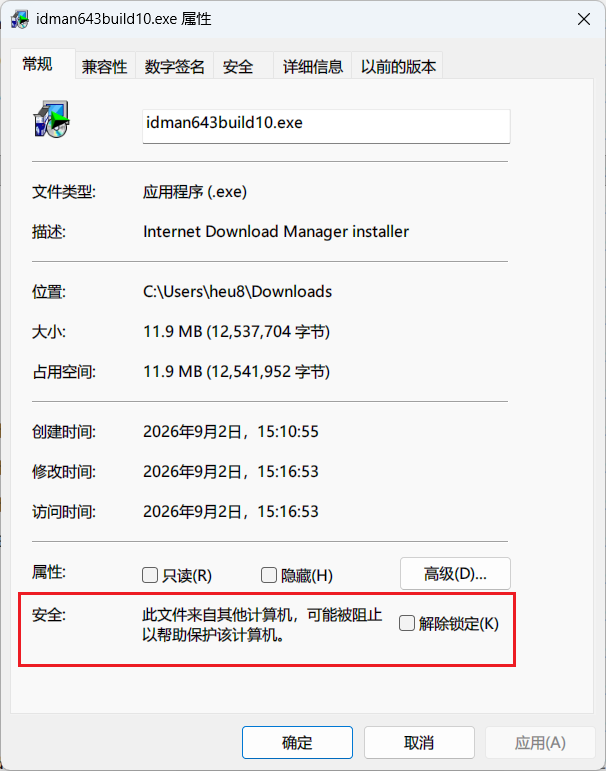
你有没有遇到过这种情况:明明是一个正常的PDF文件,双击打开没问题,但在文件资源管理器的预览窗格里死活显示不出来,只弹出一行字“你尝试预览的文件可能对你的计算机有害”。其实这是Windows在告诉你:这个文件来自互联网,我对它多留了个心眼。背后起作用的东西,叫Mark of the Web(网络之印,简称 MOTW) 。 一个藏在文件“背面”的小标签。MOTW这个概念其实从Windows XP SP2时代就有了。它的思路很朴素:当文件通过浏览器、邮件客户端等渠道从互联网下载到本地时,系统会在这个文件上悄悄附加一条来源信息。之后操作系统和软件(比如Office、PowerShell、文件资源管理器)就可以根据这条信息,对文件采取额外的安全策略。 这条信息存在哪儿?这里就要说到NTFS文件系统的一个特性——备用数据流(Alternate Data Stream,ADS)。平时我们看到的文件内容,存在主数据流里。但NTFS允许同一个文件挂载多个附加数据流,MOTW就是利用了这个机制,把来源信息写进一个名为Zone.Identifier的ADS。 可以这么理解:文件本身是正面,Zone.Identifier是背面贴的便利贴。正面该是什么内容还是什么内容,背面的便利贴上写着“此文件来自xxx网站”。 那么问题来了,怎么看到这张便利贴?方法一:通过文件属性。鼠标右键文件→属性→常规选项卡,拉到最底下。如果文件带有MOTW,你会看到一段安全提示,说文件可能被阻止以保护电脑,旁边有一个“解除锁定”的复选框。勾选它再点应用,MOTW就被移除了,预览限制、宏阻止等随之解除。
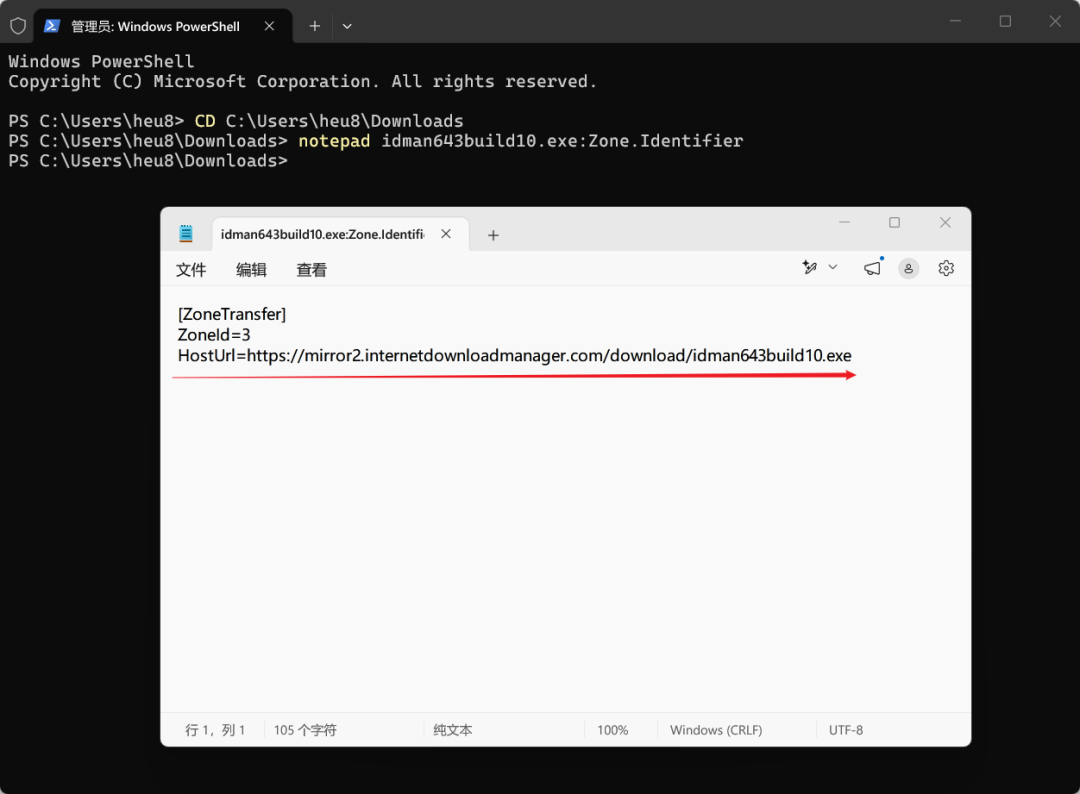
方法二:直接读取 Zone.Identifier内容。属性窗口只能看到是否带有MOTW,但看不到具体来源。想看更多信息,可以打开命令提示符或PowerShell,切换到文件所在目录,执行命令:
注意将上述命令中的红色字体,替换成你需要检测的文件名。执行命令后自动弹出一个文本文档。里面记录了 里几个字段的含义: ZoneId取值从0到4,分别对应:0是本机、1是本地、2 是可信站点、3是互联网、4是受限制站点。ZoneId=3就意味着Windows认定这个文件来自互联网。HostUrl是文件实际被下载的链接。 需要说明的是,并非每个文件都同时包含这两个字段,具体取决于创建MOTW的应用程序或浏览器实现。
如果文件被复制到了不支持ADS的文件系统(比如FAT32或exFAT 格式的U盘),或者被某些解压工具解压时没有正确传递MOTW,标记就会消失。MOTW自身存在被绕过的记录,近年来微软持续修补 MOTW相关的安全漏洞。此外,部分第三方解压缩软件(如 Bandizip等)也曾被发现解压后不传递MOTW标记,导致解压出来的恶意文件“洗白”了来源身份。微软也在持续通过安全更新修补这些绕过路径。 所以你看,一个文件从互联网来到你的电脑,就像换了个地方重新开始。它可能被复制、被移动、被重命名,表面上和本地文件毫无区别。但只要你打开属性,或者读一下Zone.Identifier,它上一世的记忆就还在那里,从哪来一目了然。你可以选择替它抹掉过去,勾一下“解除锁定”即可。 |
您可能感兴趣的文章 :
- Claude Code安装配置实战:Windows下接入Anthropic兼容网关与自定义模型
- Windows Server安装怎么配置时区与时间同步
- Windows10蓝牙鼠标延迟严重怎么优化
- Win11系统怎么恢复使用 Windows 3.x 和 Windows 9x 时期经典图标?
- windows系统中PowerShell与命令提示符哪一个更好用
- 启用ReFS Boot! 微软发布Windows Server vNext预览版Build 29531
- windows媒体创建工具崩怎么办? 电脑媒体创建工具无法工作的6种修复方法
- Windows识别USB设备识特别慢的解决办法!怎么解决USB设备识别速度慢?
- aero peek怎么开启? Windows系统Aero peek预览桌面功能开启教程
- windows沙盒是什么功能? Win11沙盒功能使用方法

-
Codex CLI 状态栏配置指南(最新推荐)
Codex CLI 状态栏配置指南 Codex CLI 的状态栏(status line)是 TUI 底部持久显示的页脚区域,用于实时展示模型、Git 分支、上下文用量、速率限制 -
DeepSeek Harness实现关闭终端也不断线
用dsh(DeepSeek Harness)本地 Web GUI 调试 Agent 时,最扫兴的莫过于:终端窗口一关,服务跟着退出,页面从此打不开。这篇文章先用一分钟讲清 -
Claude Code安装配置实战:Windows下接入Anthropic兼容
从环境里有没有 Node.js到端到端测试返回 OK,一次完整走通,顺带记录一个只有自建网关才会遇到的模型名陷阱。 前言 很多团队会把大模型 -
Codex不登录GPT账号的三种替代方案
适用范围:ChatGPT 桌面应用、Codex CLI、IDE 扩展的本地任务|资料来源:OpenAI 官方文档 OpenAI 在 2026 年官方文档中将 Codex 本地使用区分为 Ch -
NTFS权限怎么排查拒绝访问错误代码
先确认是不是所有权卡住了 如果安全选项卡里的编辑按钮是灰色的,说明你连改权限的资格都没有。这通常是因为所有者不是你。 右键文件 -
服务器角色与功能怎么配置DNS域名解析服务
服务器角色决定dns服务的配置方式是做本地缓存、内网权威解析,还是对外提供递归服务,每种角色对应不同的软件选型、端口策略和安全 -
NTFS权限怎么排查拒绝访问实际根源
拒绝访问不是单一原因造成的错误,而是ntfs权限判定链中某一个环节断开的结果。排查关键不在于哪里错了,而在于系统到底依据哪条规则 -
NTFS权限怎么设置拒绝写入子文件夹
要让某个用户或组对文件夹不能写入子文件夹,关键不是简单勾选写入权限,而是精准控制删除子文件夹及文件和创建文件夹/附加数据这两 -
Windows Server安装怎么配置时区与时间同步
windows server 安装完成后,时区和时间同步必须立即配置不是可选项,而是安全与功能的前提。尤其在 active directory 环境中,时间偏差超 5 分
-
Win11未发现NVIDIA控制面板怎么办 Win1
2023-12-25
-
Win11 26120.1350 Dev 预览版更新补丁KB50
2024-08-11
-
Win11中设置和管理虚拟内存的教程 w
2024-10-21
-
Win10格式化U盘没有FAT32选项的解决办法
2024-08-26
-
Win11系统BitLocker设备加密怎么打开或关
2024-08-27