Codex CLI 登录失败排查流程:从命令状态、浏览器回调到脱敏支持记录

排查 Codex CLI 登录时,建议先保留一次尝试的阶段信息:命令有没有运行、浏览器有没有完成授权、终端有没有收到结果。这样可以把安装路径、浏览器验证、回调与后续请求错误分别处理。
|
排查 Codex CLI 登录时,建议先保留一次尝试的阶段信息:命令有没有运行、浏览器有没有完成授权、终端有没有收到结果。这样可以把安装路径、浏览器验证、回调与后续请求错误分别处理。 我把登录排查拆成四个阶段。它的作用是减少反复尝试:每次只回答一个问题,再决定下一步。 第一步:标出最后完成的阶段
官方认证文档说明,浏览器登录后需要把凭据返回 Codex。远程或无头设备,以及本地回调受阻的环境,可能无法顺利完成这种流程。因此,“网页完成”和“终端完成”应该是记录表里的两项,不能合并成一个“已登录”。 第二步:只读检查版本、帮助与认证状态
版本与帮助用来确认当前设备的命令能力。login status 核对当前认证方式;处于已登录状态时退出码为 0,但这不等于工作区权限、用量和后续请求都正常。若后面才报错,另记发生时间与错误阶段,不要把它重新归入“浏览器打不开”。 不要为了搜集材料直接打印整个环境变量列表。只读命令的结果也需要检查,分享时只保留必要的脱敏摘要。 第三步:核对远程或无头设备的登录条件假设 CLI 在远程 Linux,浏览器在自己的电脑。网页完成授权后,远程终端还在等。此时最有用的记录是“终端与浏览器不在同一台设备,回调尚未确认”,而不是“会员没生效”。这是虚构示例,没有使用真实用户登录记录。 对这类环境,官方提供设备代码认证 beta。前提是个人账号已在安全设置开启,或工作区管理员已开放权限;确认可用后,可在运行 CLI 的终端发起:
这条命令会启动认证,完成后建立登录状态,与前面的只读检查不同。按本次流程显示的官方地址与一次性代码操作,不复用旧回调链接,也不把一次性代码交给别人。没有相关权限时,先找管理员确认可用方式。 第四步:生成脱敏的支持记录有用的材料包括系统、CLI 版本、是否远程、最后完成阶段、脱敏错误与时间。完整回调 URL、令牌和 auth.json 不应出现在文章、聊天、工单或仓库里;它们不能当作普通日志附件。 重新尝试之前先写一行预期,例如“这次核对设备代码登录是否已开放”。尝试后补一行实际结果,保留仍未确认的部分。这样第二个人接手时,也能看懂问题停在哪里。 我把阶段表、脱敏模板与边界说明整理在 Codex 登录卡住排查清单。本次只核对官方资料,未在真实账号中完成登录流,与 OpenAI 无官方隶属关系。 |
您可能感兴趣的文章 :
- Codex手写自动重试工具:解决capacity与overloaded报错的实用方案
- AGENTS.md文件是什么?一文教你如何给Codex写一份项目说明书
- 8个Codex科研写作Skill推荐(研究生必备)
- Codex提效技巧分享:7个适合新手直接照抄的提示词模板
- Codex配合使用Git安全修改代码的完整流程
- Codex跑不起来怎么办?十大Codex CLI高频报错排查与解决
- Codex长会话上下文管理实现会话拆分与状态交接的工程化
- 如何将已有的Codex对话导入DeepSeek Harness(DSH)
- Codex vs Claude Code vs OpenCode真实账单对比:谁最烧Token?
- Codex一直压缩循环怎么办? Codex压缩循环的原因排查与解决方法

-
skills.sh(npx skill)的使用介绍
一、npx skills 是什么 npx skills 是 Vercel 推出的 AI Agent 技能管理工具,让 AI 编程助手(Claude Code、Cursor、Windsurf 等)获得专业能力。它就像 A -
Codex CLI 登录失败排查流程:从命令状态、浏览器
排查 Codex CLI 登录时,建议先保留一次尝试的阶段信息:命令有没有运行、浏览器有没有完成授权、终端有没有收到结果。这样可以把安装路 -
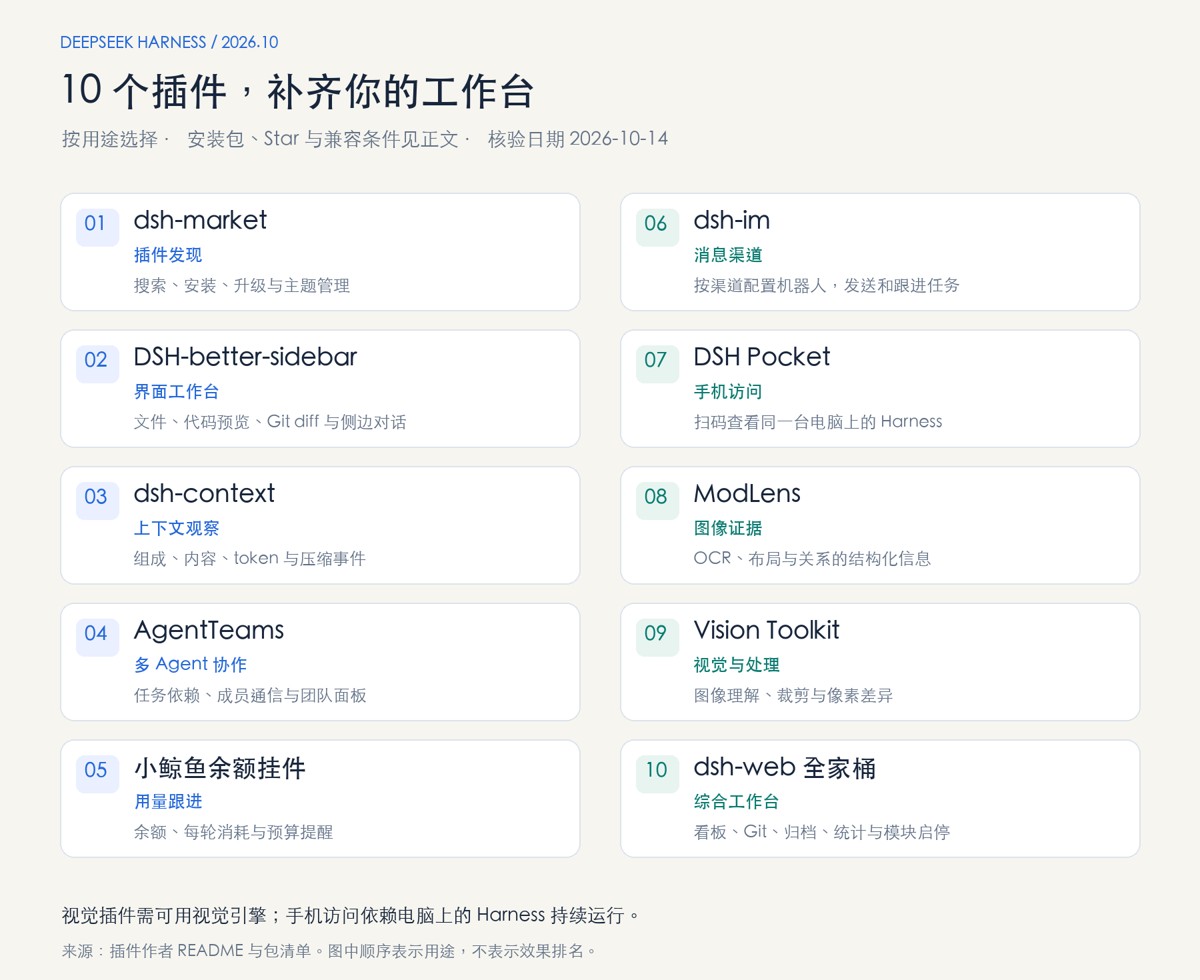
DeepSeek Harness热门插件盘点:10个实用插件,覆盖
DeepSeek Harness是DeepSeek AI开发的开源Agent运行框架,采用一切皆插件的架构,工具、界面和运行能力都可以组合扩展。截至2026年10月14日,社区 -
Codex手写自动重试工具:解决capacity与overloaded报错
最近我基本每天都要用 Codex 跑一批自动化编程任务,体验确实很爽,但有一个问题特别烦人:跑着跑着,终端里突然冒出一行Selected model -
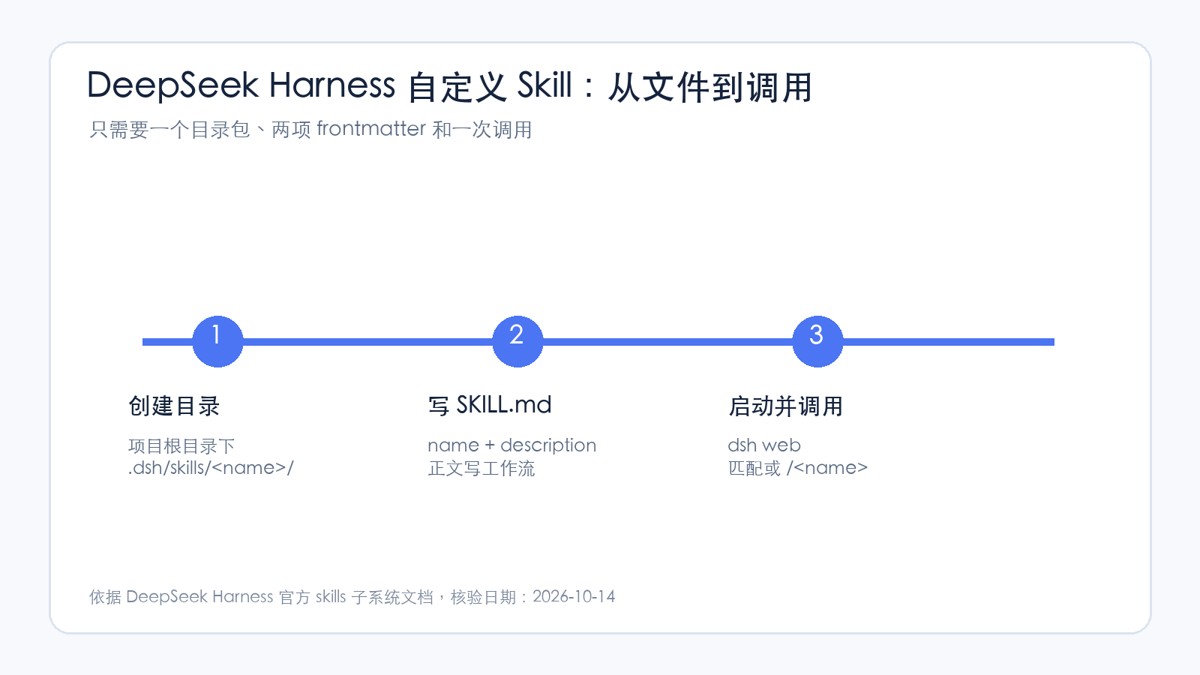
DeepSeek Harness自定义Skill指南:从SKILL.md到可复用A
DeepSeek Harness(dsh)的自定义 Skill,是一份放在本地目录中的可复用任务指令:它用 YAML frontmatter 描述自己,再用 Markdown 正文规定 Agent 如何 -
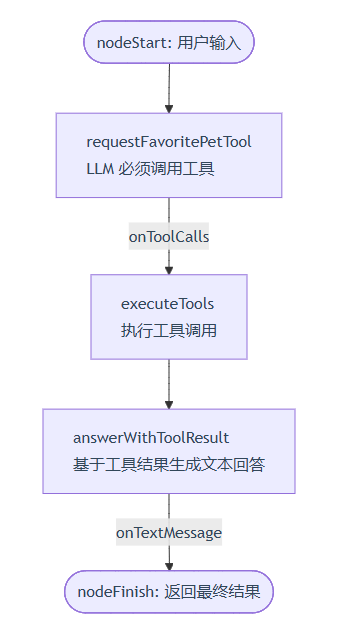
Koog Agent 的编程模型学习介绍
Koog 的编程模型核心是声明式组装 + 策略驱动执行:你用 Kotlin DSL 声明 Agent 的模型、记忆、工具和工作流,框架负责思考循环、工具调用、 -
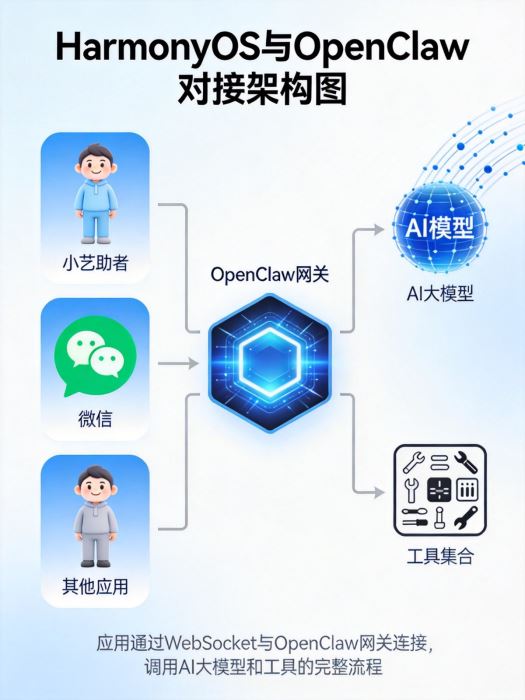
HarmonyOS对接OpenClaw方案介绍
一、技术概述 1.1 OpenClaw简介 OpenClaw(原名Clawdbot)是一个开源的先进AI智能体框架,核心定位是作为个人的AI中枢,具备以下特点: 多智能体 -
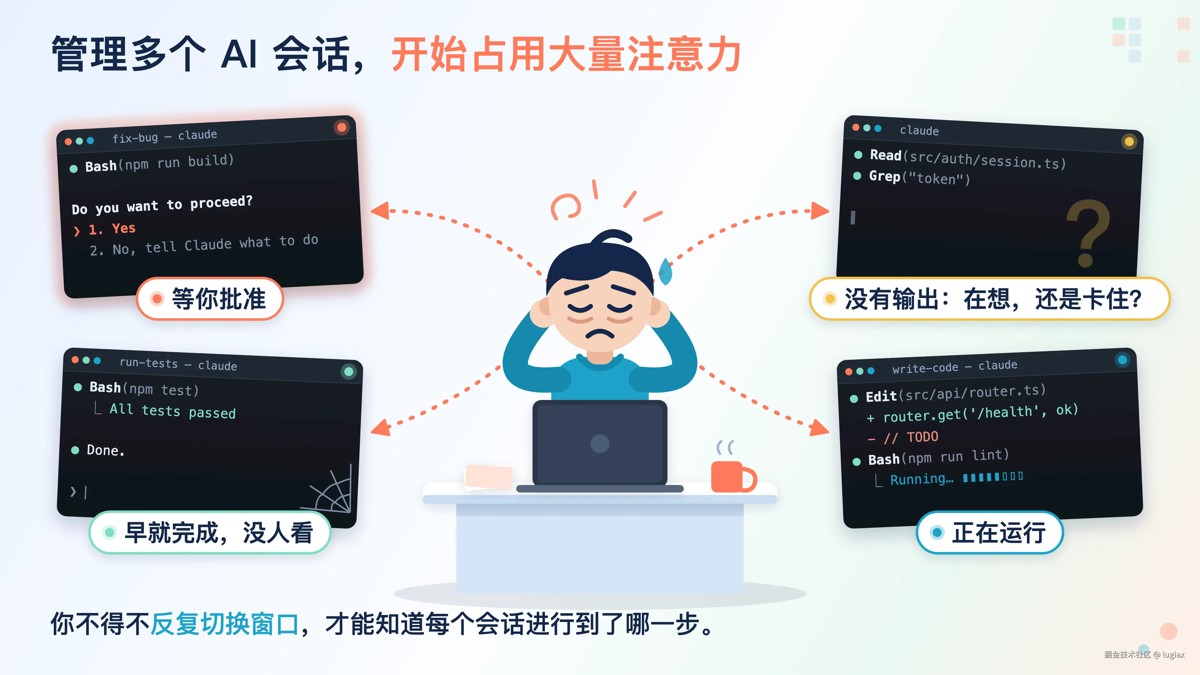
同时开多个Claude Code怎么管理?一文分享五大Clau
同时开几个 Claude Code,听起来很高效:一个写代码,一个修 Bug,另一个跑测试。能并行完成的任务,就不必排队等待。 但当终端里真的跑起 -
AGENTS.md文件是什么?一文教你如何给Codex写一份项
如果你已经开始把 Codex 用进真实项目,迟早会碰到一个问题: 同样是帮我看一下这个仓库,为什么有时候 Codex 很顺,有时候却像没接住你 -
MasterGo+Claude Code生成Android布局的完整教程
用 Claude Code 把 MasterGo 设计稿转成 Android 布局,我前几次得到的结果都不太能看:列表被生成了一坨静态重复布局,XML 里硬编码着android:te
-
Hermes Desktop极简安装教程
2026-07-02
-
Codex下载与登录全流程分析(Windows/ma
2026-06-24
-
Codex CLI配置自定义AI API的完整指南:从
2026-09-06
-
从零到高效开发介绍Codex本地安装与使
2026-06-01
-
Claude Code配置本地Ollama模型或别的模型
2026-06-27